ChatGPT나 Claude에서 학습 설정을 끄면 회사 업무를 맡겨도 괜찮을까요? 두 서비스의 공식 도움말과 설정 화면을 직접 확인해 보니 학습 설정을 꺼도 대화는 서버에 저장되고, 삭제한 대화도 서버에서 완전히 지워지기까지 최대 30일이 걸립니다. 그리고 더 큰 위험은 설정이 아니라 "회사가 이 사용을 허락했는가"와 "내 것이 아닌 정보를 입력했는가"에 있습니다.
- 학습 설정을 끄는 것은 "학습에 사용하지 않는다"는 뜻입니다. "저장하지 않는다"는 뜻이 아닙니다. 삭제한 대화는 30일 안에 서버에서 지워지고, 정책 위반으로 분류된 대화나 법적 요청이 있는 대화는 더 오래 보관됩니다.
- 임시 채팅도 바로 지워지지 않습니다. ChatGPT 임시 채팅 화면에는 "안전을 위해 이 채팅의 사본을 최대 30일간 보관할 수 있습니다"라고 적혀 있고, Claude 시크릿 채팅도 기본 30일 동안 보관됩니다.
- 가장 위험한 것은 다른 사람의 정보입니다. 행사 참석자 명단, 고객 연락처, 고객사 시스템의 보안 약점은 내 판단만으로 외부에 넘길 수 있는 정보가 아닙니다.
- 메일 연결에는 읽기 권한만 있는 것이 아닙니다. Claude의 Gmail 연결에는 도구가 30개 있고, 그중 24개가 보내기, 전달, 휴지통 이동 같은 쓰기와 삭제 도구입니다.
- 원칙은 "데이터는 로컬, 생각은 클라우드"입니다. 실제 회사 데이터는 내 PC에서 처리하고, 클라우드 AI에는 민감한 정보를 가린 내용과 방법에 대한 질문만 보냅니다.
이 글은 Claude와 ChatGPT의 공식 도움말을 2026년 10월 22일에 확인하고, 개인 요금제 계정의 설정 화면을 직접 열어 정리했습니다. 회사용 요금제는 공식 문서로만 확인했습니다. 법률 조언이 아니며 회사마다 규칙이 다르므로, 최종 판단은 회사의 보안 담당자에게 확인이 필요합니다.
이 글의 내용을 20초로 요약한 영상입니다(소리 없음).
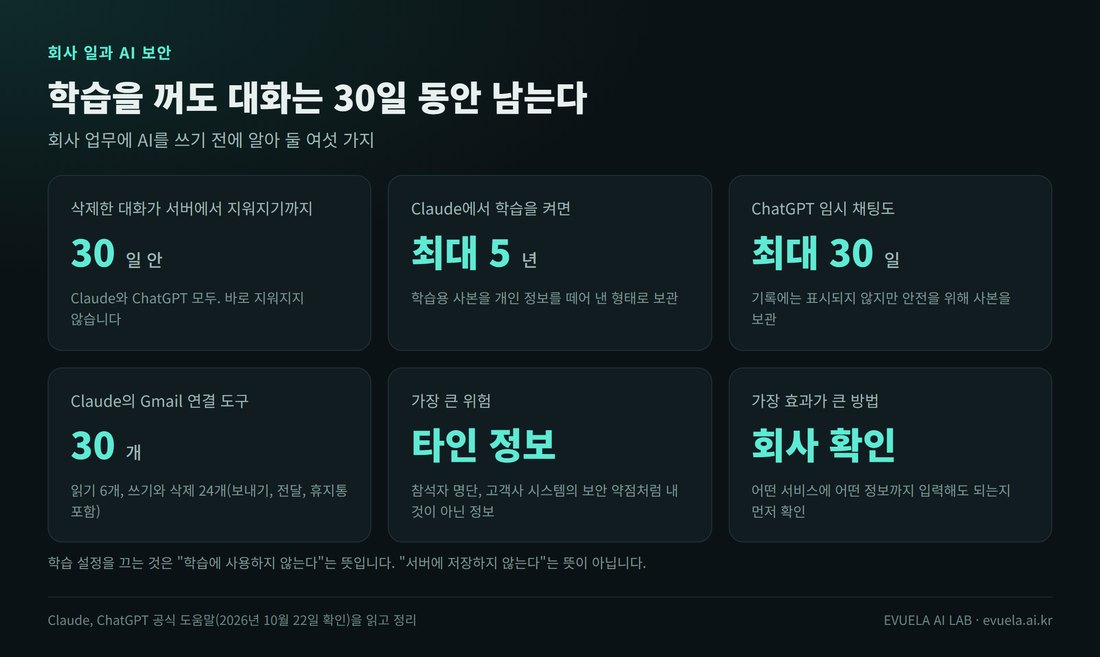
두 서비스의 공식 도움말과 설정 화면을 2026년 10월 22일에 확인한 내용입니다.
학습 설정을 끄면 대화가 저장되지 않나요?
저장됩니다. 학습 설정은 "내 대화를 AI 모델 개선에 사용해도 되는가"만 정합니다. 대화를 서버에 얼마나 보관하는지는 별도의 규칙으로 정해져 있습니다.
Claude는 설정의 개인정보보호 메뉴에 "Help improve our AI models"라는 항목이 있습니다. 한국어 화면에서도 이 항목만 영어로 표시됩니다. ChatGPT는 설정의 데이터 관리 메뉴에 "모델 개선을 위한 데이터 학습 허용" 항목이 있습니다.
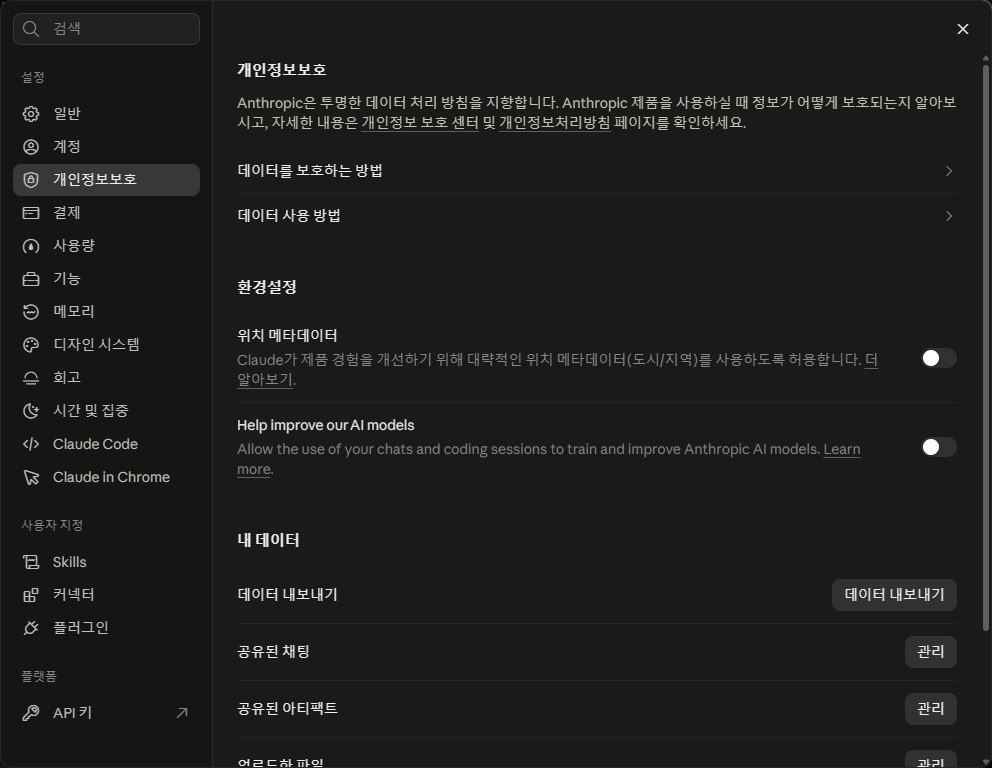
Claude 설정, 개인정보보호 화면입니다. "Help improve our AI models"가 학습 설정입니다.
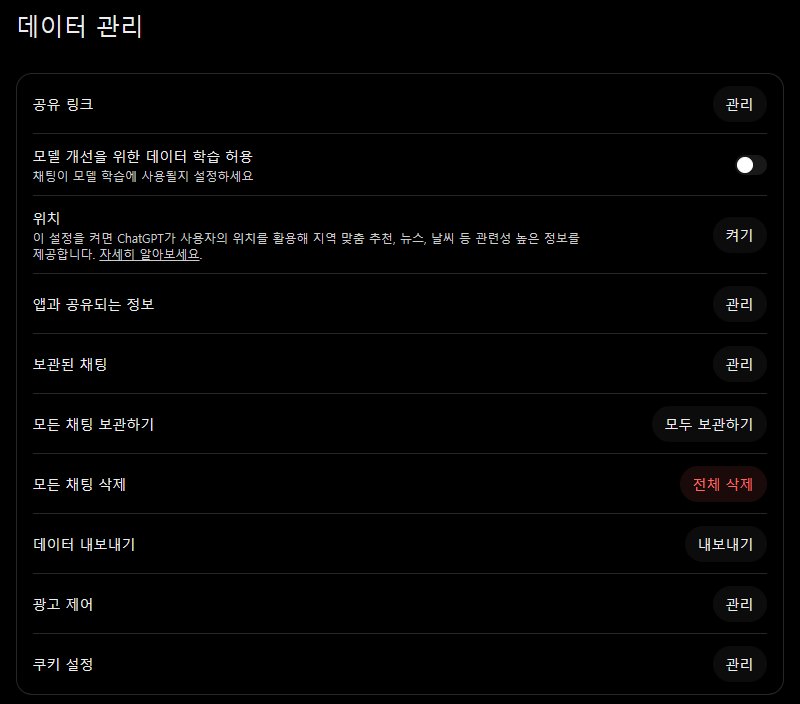
ChatGPT 설정, 데이터 관리 화면입니다. 두 번째 줄이 학습 설정입니다.
두 화면 모두 지금 설정이 켜져 있는지 꺼져 있는지만 보여 줍니다. 언제 껐는지, 이전에 켜져 있던 기간이 있었는지는 화면에서 확인할 수 없습니다. 가입할 때나 약관이 바뀔 때 켜진 상태로 넘어갔다면, 그 기간의 대화는 이미 학습에 사용되었을 수 있습니다.
공식 도움말에 적힌 보관 기간은 다음과 같습니다.
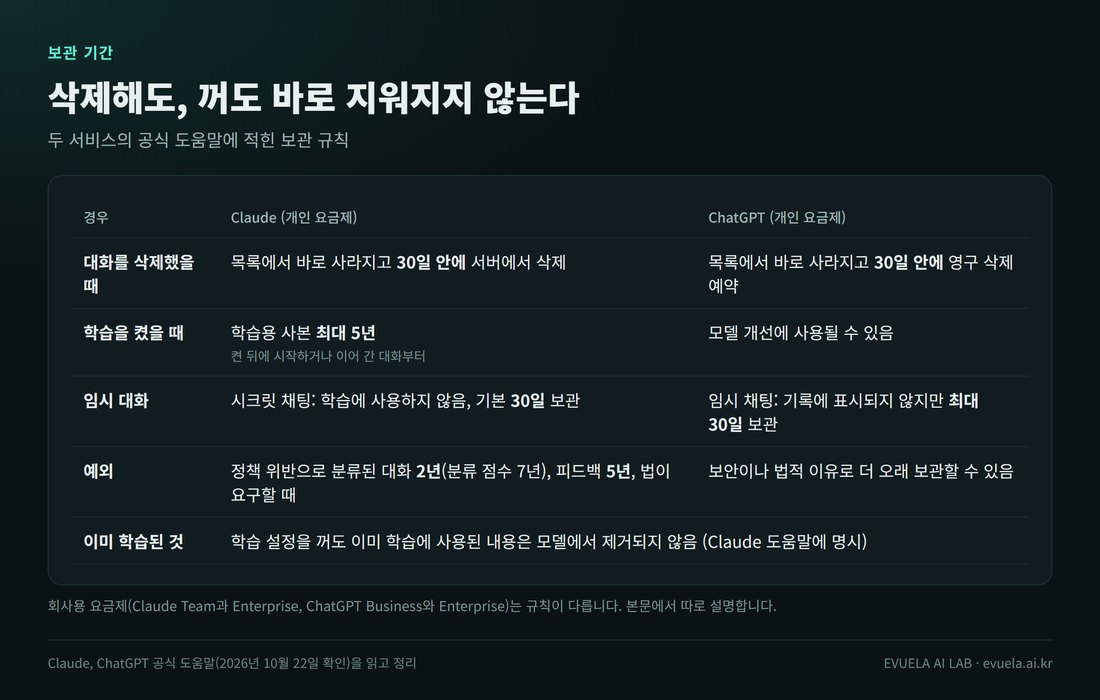
Claude와 ChatGPT 공식 도움말에 적힌 개인 요금제의 보관 규칙입니다(2026년 10월 22일 확인).
여기서 놓치기 쉬운 부분이 두 가지 있습니다.
첫째는 좋아요, 싫어요 같은 피드백입니다. Claude는 피드백을 보낸 대화를 5년 동안 보관합니다. ChatGPT는 학습 설정을 꺼 두었더라도 좋아요나 싫어요를 누르면 그 대화 전체가 학습에 사용될 수 있다고 안내합니다. 답변이 마음에 들지 않아 무심코 누른 버튼 하나로 업무 내용이 오래 남을 수 있습니다.
둘째는 이미 끝난 학습입니다. 학습 설정을 나중에 꺼도, 그 전에 학습에 사용된 내용은 모델에서 제거되지 않습니다.
잠깐 묻고 끝낼 일이라면 임시 대화 기능을 쓰는 방법이 있습니다. Claude는 "시크릿", ChatGPT는 "임시 채팅"입니다.
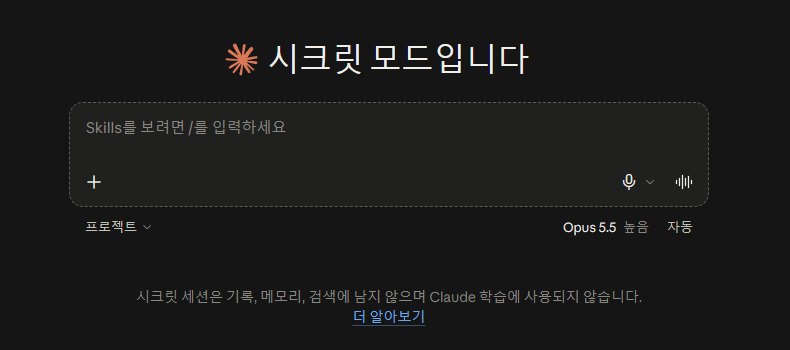
Claude 시크릿 모드 화면입니다. 기록, 메모리, 학습에 사용되지 않는다고 안내합니다.
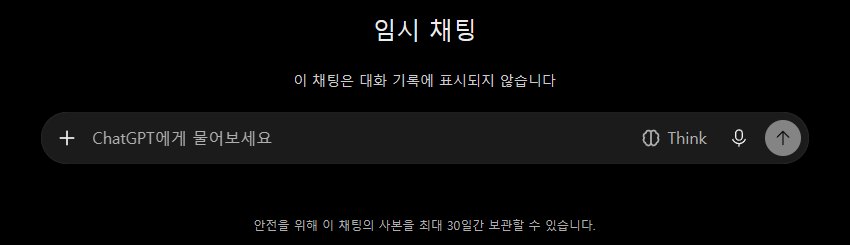
ChatGPT 임시 채팅 화면입니다. 맨 아래에 "최대 30일간 보관"이라고 적혀 있습니다.
임시 대화도 서버를 거칩니다. Claude 도움말에 따르면 시크릿 채팅도 기본 30일 동안 보관되고, 회사용 요금제에서는 관리자가 내보내기 기능으로 내용을 받아 볼 수 있습니다. 대화 기록에 표시되지 않을 뿐, 외부 서버로 전송되는 것은 같습니다. 그래서 임시 대화는 흔적을 줄이는 방법일 뿐이고, 입력해도 되는 정보의 범위를 넓혀 주지는 않습니다.
"법적 이유로 더 오래 보관할 수 있다"는 예외도 실제로 있었던 일입니다. OpenAI는 2025년에 뉴욕타임스와의 소송 때문에 삭제한 대화까지 계속 보관하라는 법원 명령을 받았습니다. 이 의무는 2025년 9월 26일에 끝났지만, OpenAI 안내에 따르면 그해 4월부터 9월 사이의 일부 사용자 데이터는 지금도 법적 보관 대상입니다.
회사용 요금제는 무엇이 다른가요?
회사가 계약한 요금제(Claude Team과 Enterprise, ChatGPT Business와 Enterprise)는 규칙이 다릅니다. 두 회사 모두 회사용 요금제의 대화는 기본적으로 학습에 사용하지 않는다고 밝히고 있습니다. 개인 계정처럼 사용자가 직접 설정을 찾아 끌 필요가 없습니다.
| 항목 | 개인 요금제 | 회사용 요금제 |
|---|---|---|
| 학습에 사용하는가 | 설정에 따라 다름 | 기본적으로 사용하지 않음 (피드백을 보내거나 별도로 동의한 경우는 예외) |
| 보관 기간은 누가 정하나 | 서비스 회사의 규칙 | 회사 관리자 (Claude Enterprise는 따로 정하지 않으면 계속 보관, 정할 경우 최소 30일) |
| 회사가 내 대화를 볼 수 있나 | 볼 수 없음 | 관리자가 대화를 보거나 내보낼 수 있음 (ChatGPT Business 안내에 명시) |
이 표가 뜻하는 것: 회사용 요금제는 AI 회사 쪽의 위험을 줄여 주는 대신, 대화 내용이 회사의 관리 아래에 놓입니다. 업무는 회사용 계정으로, 개인 용도는 개인 계정으로 나누어 쓰는 것이 좋습니다.
회사 메일 주소로 개인 요금제에 가입하는 것도 주의가 필요합니다. Anthropic 개인정보처리방침에는 회사 메일로 가입하면 계정이 그 회사의 기업용 계정과 연결될 수 있다고 적혀 있습니다. OpenAI도 회사 메일로 가입하면 계정이 있다는 사실과 메일 주소를 회사와 공유할 수 있다고 밝히고 있습니다.
그렇다면 실제 위험은 어디에 있나요?
설정보다 먼저 확인해야 할 것이 두 가지 있습니다.
첫째, 회사가 이 사용을 알고 허락했는가입니다. 많은 회사가 보안 규정에 "회사 자료를 승인되지 않은 외부 서비스에 올리지 않는다"는 조항을 두고 있습니다. 회사가 지정한 AI 서비스가 따로 있는 곳도 있고, 반대로 사용 자체를 막아 둔 곳도 있습니다. 개인 계정으로 업무를 처리하면 학습 설정을 꺼 두었더라도 이 규정을 어기게 될 수 있습니다.
둘째, 내 것이 아닌 정보가 포함되는가입니다. 내 일정이나 내가 쓴 메모는 내 정보입니다. 하지만 행사 참석자 명단을 정리해 달라고 요청하면, 그 명단은 참석자들의 개인정보입니다. 고객사 서버의 구성이나 보안 약점은 고객사와 맺은 비밀유지 약정의 대상인 경우가 많습니다. 이런 정보는 내가 동의한다고 해서 외부에 넘길 수 있는 정보가 아닙니다.
개인정보보호위원회도 이 문제를 다룬 안내서를 냈습니다. 2026년 5월에 낸 「생성형 AI 서비스 이용자를 위한 개인정보 보호 가이드」는 이용자가 자주 묻는 8가지 질문에 답하는데, 그중 하나가 "업무 관련 자료 입력 시 주의사항"입니다. 회사가 AI를 도입할 때의 기준은 2025년 8월에 낸 「생성형 인공지능(AI) 개발·활용을 위한 개인정보 처리 안내서」에 정리되어 있습니다. 회사에 AI 사용 규칙을 만들자고 제안할 때 두 문서를 참고 자료로 활용할 수 있습니다.
어떤 정보가 얼마나 위험한가요?
업무 중에 AI에 입력하게 되는 정보를 위험도별로 나누면 다음과 같습니다.
| 위험도 | 정보 종류 | 예 | 위험한 이유 |
|---|---|---|---|
| 높음 | 다른 사람의 개인정보 | 행사 참석자 명단, 고객 연락처, 지원자 이력서 | 외부 제공에 대한 동의를 받은 정보가 아닙니다 |
| 높음 | 메일함 전체 접근 권한 | 메일 연결, 받은편지함 요약 | 다른 사람이 보낸 메일과 첨부 파일까지 AI가 읽게 됩니다 |
| 중상 | 고객사 시스템 정보 | 서버 주소, 시스템 구성, 보안 약점 | 비밀유지 계약 대상인 경우가 많고, 유출되면 해킹에 악용될 수 있습니다 |
| 중상 | 공개 전 금액과 계약 조건 | 견적, 단가, 협상 중인 조건 | 거래처와 맺은 비밀유지 약속을 어기게 될 수 있습니다 |
| 중 | 회사 내부의 민감한 활동 | 인사 평가, 내부 조사, 사내 단체 활동 | 내용보다 누가 무엇을 했는지가 드러나는 것이 문제입니다 |
| 낮음 | 일정, 할 일 제목, 업무 요약 | 고유한 이름과 숫자를 뺀 것 | 회사가 허락한 서비스라면 대부분 문제가 없습니다 |
이 표가 뜻하는 것: 위로 갈수록 내 것이 아닌 정보이고, 아래로 갈수록 내 업무에 대한 정보입니다. 위험도 낮음에 해당하는 정보만으로도 일정 정리와 업무 요약은 충분히 할 수 있습니다.
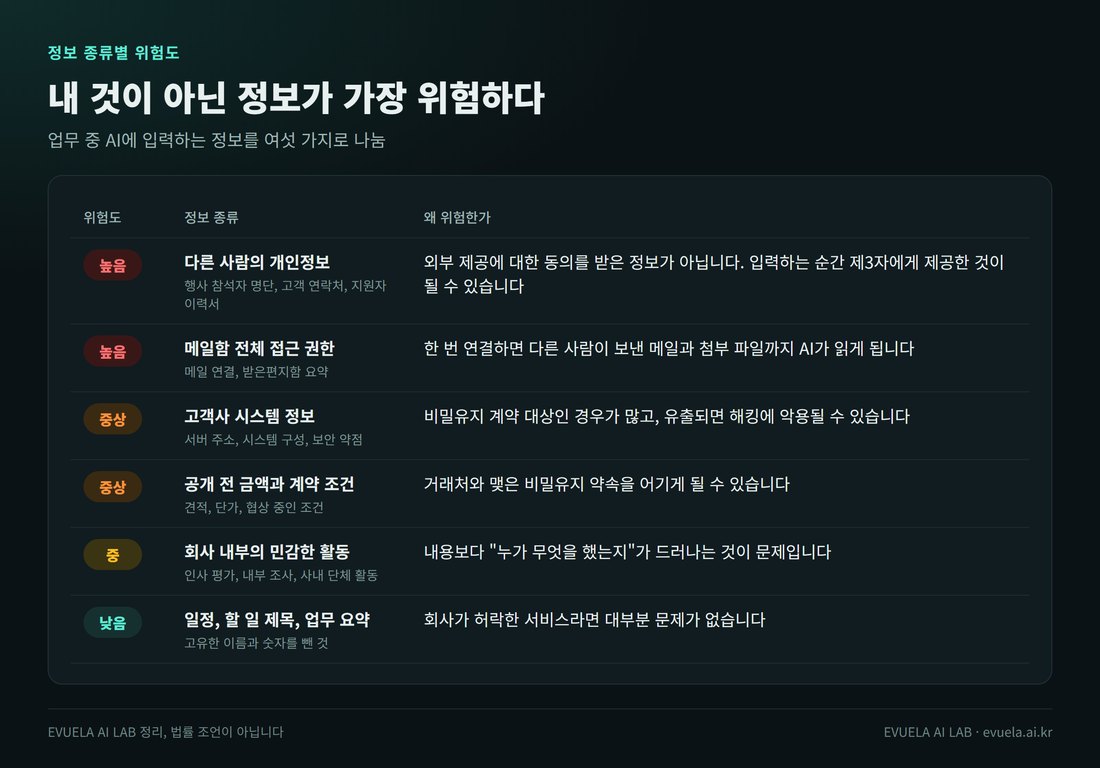
위 표를 그림으로 정리했습니다.
아무도 모르면 괜찮지 않나요?
"AI 회사가 내 대화를 다른 사람에게 보여 줄 리 없으니 아무도 모를 것"이라고 생각하기 쉽습니다. AI 회사에 대해서는 대체로 맞는 말입니다. 두 회사 모두 사용자 정보를 제공할 때는 법적 절차를 거쳐야 한다고 밝히고 있습니다.
- Anthropic: 정부 기관의 요청에는 소환장이나 영장 같은 유효한 법적 절차가 있어야 응하고, 법으로 금지된 경우가 아니면 사용자에게 알린다고 적어 두었습니다.
- OpenAI: 대화 내용은 영장이나 그에 준하는 절차가 있어야 제공한다고 밝히고 있습니다. 다른 회사나 개인이 소송 과정에서 요청할 때도 법원 명령이나 정식 소환장이 필요하고, 메일이나 고객센터로 보낸 요청은 받지 않는다고 안내합니다.
다만 두 회사의 개인정보처리방침에는 권리 보호나 사기 방지 같은 이유로 "기타 제3자"와 정보를 공유할 수 있다는 문장도 있습니다. 어떤 경우에도 제공하지 않는다고 적은 곳은 없습니다.
그리고 더 중요한 점은, 사용 사실이 드러나는 경로가 AI 회사보다 대부분 내 쪽에 있다는 것입니다. 회사 PC와 네트워크는 어떤 사이트에 무엇을 올렸는지 기록하는 경우가 많습니다. 내 개인 계정에는 대화 기록이 그대로 남아 있습니다. 퇴사, 소송, 정보 유출 조사처럼 문제가 생기면 회사는 이 기록을 확인할 수 있습니다.
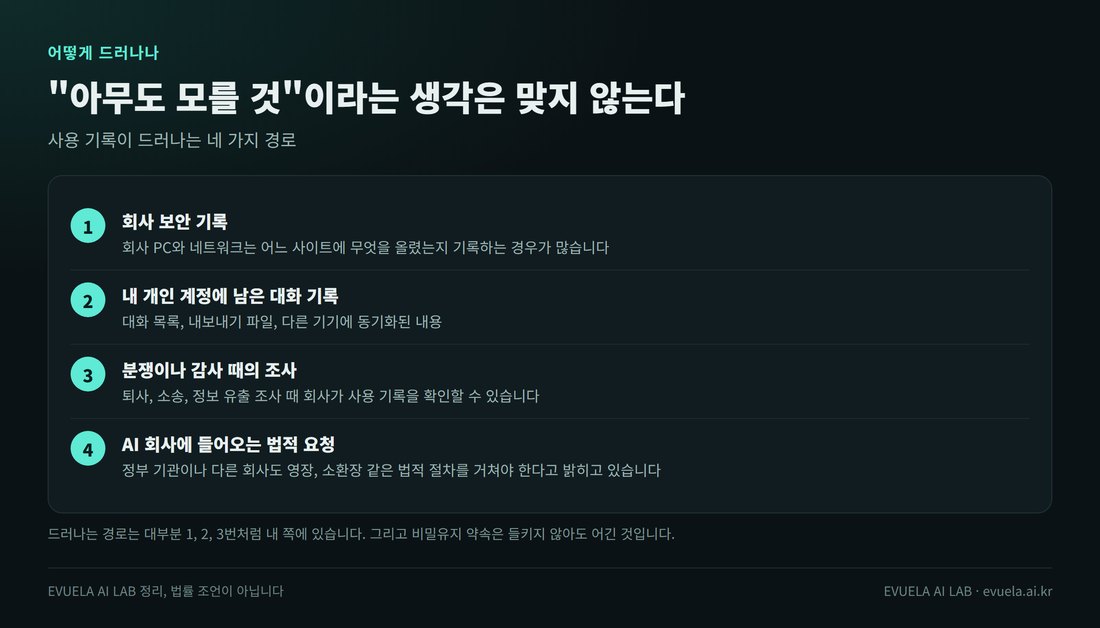
사용 기록이 드러나는 경로는 대부분 내 쪽에 있습니다.
또한 이것은 들키느냐 아니냐의 문제가 아닙니다. 비밀유지 약속은 아무도 모르게 어겼더라도 어긴 것입니다.
로컬 AI로 돌리면 안전한가요?
AI 모델까지 내 PC에서 실행하면 AI 회사라는 제3자가 없어집니다. 대화 내용이 다른 회사의 서버로 전송되지 않기 때문입니다. 내 PC에서 AI를 실행하는 방법은 로컬 AI 시작하기 1편부터 일곱 편에 걸쳐 정리해 두었습니다.
다만 다음 세 가지는 착각하기 쉽습니다.
- 로컬 프로그램이 클라우드 API를 중계하는 구조라면 제3자 문제는 그대로입니다. 화면은 내 PC에 떠 있어도 실제 답변을 만드는 곳이 OpenAI나 Anthropic의 서버라면, 데이터는 똑같이 외부로 전송됩니다. 에이전트 프로그램은 설정에 따라 두 방식을 모두 쓸 수 있습니다(Hermes Agent를 로컬 모델에 연결한 글 참고).
- 회사 입장에서는 집 PC도 외부입니다. 회사 PC에서 집 PC로 원격 접속하거나 파일을 옮기는 것 자체가 자료 반출로 판단될 수 있습니다. 로컬 AI는 회사가 허락한 PC에서 실행해야 의미가 있습니다.
- 할 일 앱, 캘린더, 클라우드 드라이브도 제3자입니다. 로컬 AI가 정리한 결과를 클라우드 할 일 앱에 입력하면, 그 내용은 앱 회사의 서버에 저장됩니다.
AI가 개인정보를 알아서 가려 주지 않나요?
클라우드 AI에게 개인정보를 가려 달라고 요청하면 이미 늦습니다. AI가 내용을 읽었다면, 그 내용은 이미 서버로 전송된 것이기 때문입니다. 민감한 정보를 가리는 작업(마스킹)은 전송하기 전에 내 PC나 브라우저 안에서 끝나야 합니다.
마스킹에도 한계가 있습니다. 전화번호, 이메일 주소, 주민등록번호처럼 형식이 정해진 정보는 정해진 규칙(정규식)으로 잘 찾아냅니다. 하지만 사람 이름, 회사 이름, "지난주에 계약한 그 건" 같은 문장 속 정보는 형식이 정해져 있지 않아 규칙만으로는 찾기 어렵습니다. 로컬 AI로 마스킹을 하더라도, 빠진 것이 없는지 사람이 한 번 더 확인해야 합니다.
메일 연결은 어디까지 허용해야 하나요?
AI에게 메일 확인을 맡길 때는 읽기 권한만 허용하는 것이 안전합니다. 보내기, 전달, 삭제는 AI에게 맡기지 않습니다. 잘못 보낸 메일은 되돌릴 수 없고, 메일 본문에 숨겨진 문장이 AI에게 다른 작업을 지시하는 경우(프롬프트 인젝션)도 있기 때문입니다.
문제는 메일을 연결하면 읽기보다 많은 권한이 함께 연결된다는 점입니다. Claude의 Gmail 연결 화면을 열어 보면 도구가 30개 있습니다.
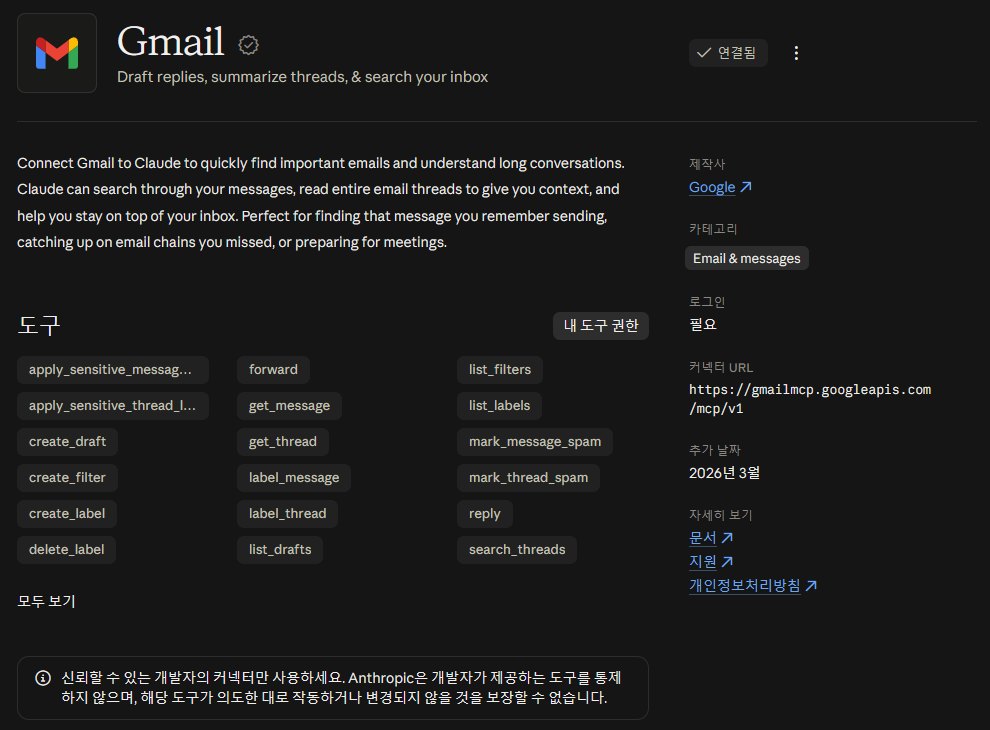
Claude의 Gmail 연결 화면입니다. 도구 목록에 forward(전달)와 reply(답장)가 보입니다.
"내 도구 권한"을 누르면 도구마다 AI가 언제 사용할 수 있는지 정할 수 있습니다. 확인한 계정에서는 읽기 전용 도구 6개가 "항상 허용", 쓰기와 삭제 도구 24개가 "승인 필요"로 설정되어 있었습니다. 쓰기와 삭제 도구에는 메일 보내기(Send email message)와 휴지통으로 이동(Move message to Trash)도 포함되어 있습니다.
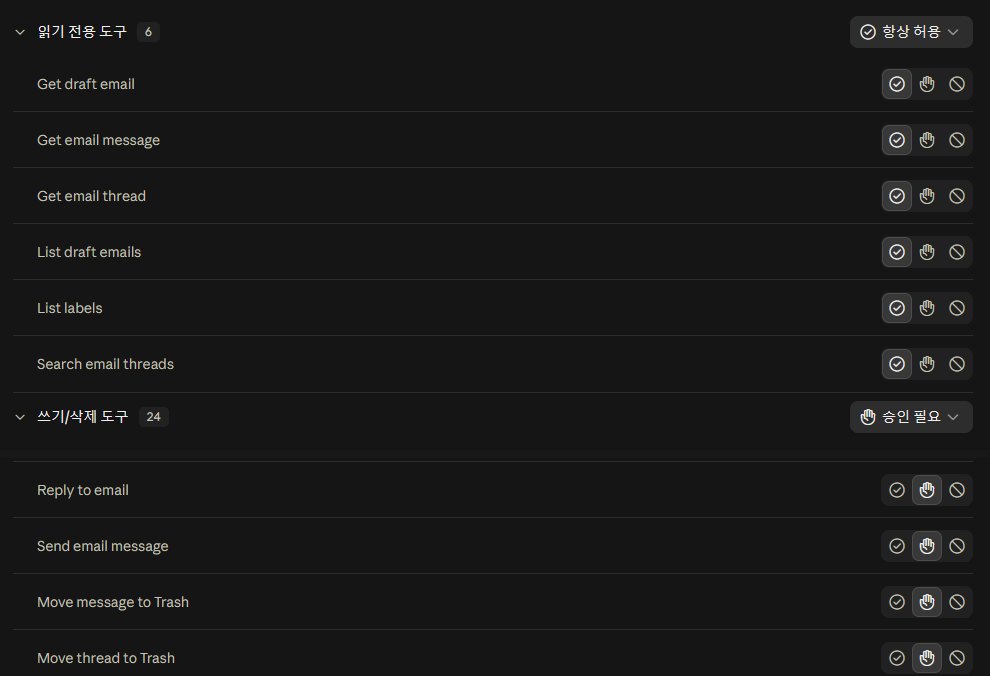
도구마다 오른쪽 버튼 세 개로 항상 허용, 승인 필요, 차단 중 하나를 고릅니다.
"승인 필요"는 AI가 도구를 쓰기 전에 한 번 확인을 요청한다는 뜻입니다. 바쁠 때 습관적으로 허용을 누르면 막는 효과가 없습니다. 메일을 읽는 용도로만 쓸 계획이라면 쓰기와 삭제 도구를 모두 "차단"(원 안에 사선이 그어진 버튼)으로 바꿔 두는 것이 확실합니다. 다른 AI 서비스나 에이전트 프로그램에 메일을 연결할 때도 연결 화면에서 권한 목록을 먼저 확인하는 것이 좋습니다.
AI에 메일 같은 도구를 연결하는 방식(MCP)이 실제로 어떻게 동작하는지는 로컬 AI에 MCP 도구를 붙인 글에서 직접 시험해 봤습니다. AI 에이전트가 사람 대신 웹사이트를 이용하는 일이 늘면서 웹사이트들이 이를 막기 시작한 내용은 AI 에이전트 차단 글에 정리했습니다.
어떤 기준으로 쓰면 되나요?
원칙은 "데이터는 로컬, 생각은 클라우드"입니다. 클라우드 AI는 방법을 찾고, 구조를 잡고, 양식과 스크립트를 설계하는 데 씁니다. 실제 회사 데이터가 들어가는 작업은 로컬 AI가 맡습니다.
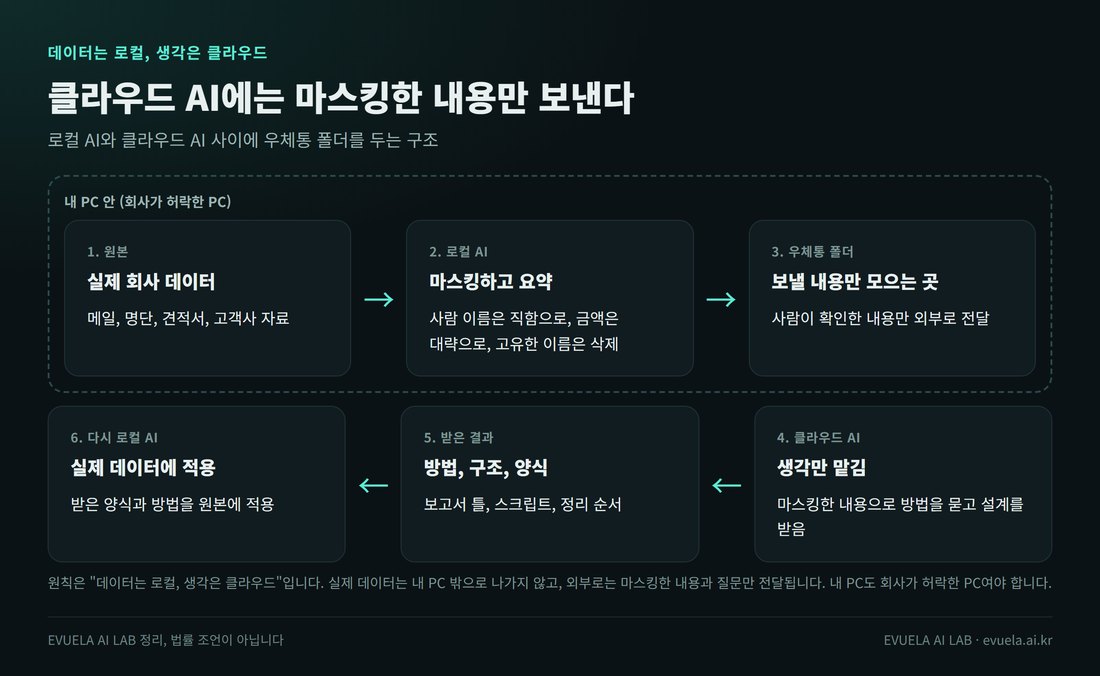
클라우드 AI와 로컬 AI 사이에 공유 폴더(우체통)를 둡니다.
두 AI 사이에는 PC 안에 공유 폴더 하나를 "우체통"으로 둡니다. 로컬 AI가 민감한 정보를 가린 결과를 이 폴더에 넣고, 사람이 한 번 확인한 뒤에만 클라우드 AI에 전달합니다. 클라우드 AI가 만들어 준 양식이나 스크립트는 다시 로컬 AI가 실제 데이터에 적용합니다. 이렇게 하면 실제 데이터는 PC 밖으로 나가지 않습니다.
AI에 입력하기 전에는 정보를 세 단계로 나눕니다.
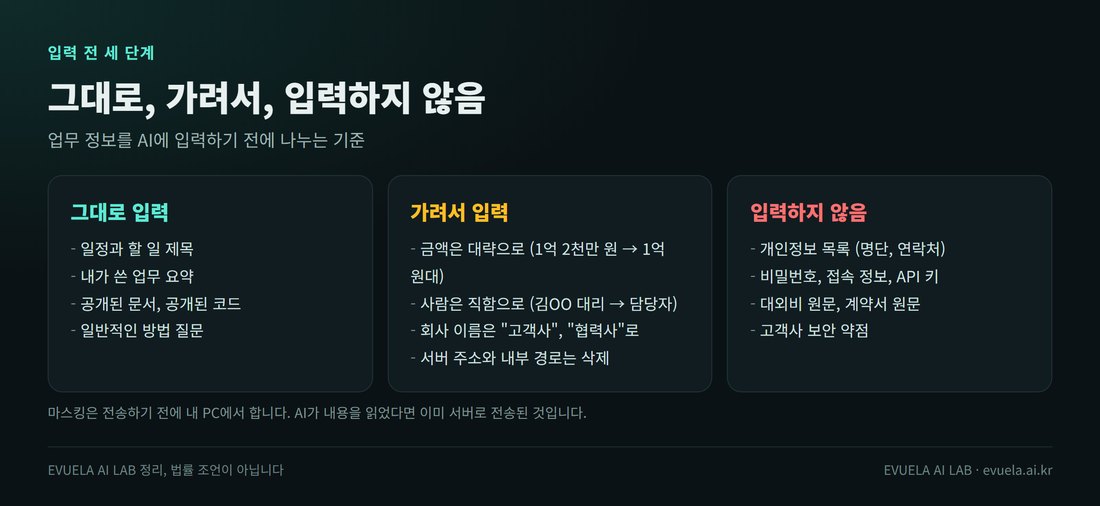
그대로 입력, 가려서 입력, 입력하지 않음의 세 단계입니다.
가장 효과가 큰 방법은 회사에 사용 범위를 확인받는 것입니다. "어떤 AI 서비스를, 어떤 계정으로, 어떤 정보까지 입력해도 되는가"를 보안 담당자에게 확인해 두면, 앞에서 이야기한 고민 대부분이 회사의 답으로 정리됩니다. 회사에 규칙이 없다면 회사용 요금제 도입을 제안하는 것도 방법입니다.
이미 클라우드 AI에 많은 업무를 맡기고 있다면 한 번에 바꾸기는 어렵습니다. "입력하지 않음"에 해당하는 정보는 지금 바로 멈추고, "가려서 입력"에 해당하는 업무는 조금씩 로컬 AI로 옮기되 기한을 정해 두는 것이 좋습니다. 기한이 없으면 계속 미루게 됩니다.
회사 업무에 AI를 쓰기 전 체크리스트
- 회사에 AI 사용 규칙이 있는지 확인이 필요합니다. 규칙이 없다면 보안 담당자에게 사용 범위를 확인받습니다
- 업무는 회사가 허락한 계정(회사용 요금제)으로 처리합니다
- 개인 계정의 학습 설정 상태를 확인합니다 (Claude는 개인정보보호, ChatGPT는 데이터 관리 메뉴)
- 다른 사람의 개인정보, 비밀번호와 접속 정보, 대외비 원문은 입력하지 않습니다
- 금액은 대략적인 범위로, 사람은 직함으로, 회사 이름은 "고객사"로 바꿔서 입력합니다
- 마스킹은 전송하기 전에 내 PC에서 하고, 결과는 사람이 한 번 더 확인합니다
- 메일 연결은 읽기 도구만 허용하고, 보내기와 삭제 도구는 차단합니다
- 업무 내용이 포함된 대화에는 좋아요, 싫어요를 누르지 않습니다
- 회사 자료를 집 PC로 옮기지 않습니다
- 로컬 AI로 옮길 업무와 기한을 정해 둡니다
이 글의 한계
- 법률 조언이 아닙니다. 개인정보보호법, 비밀유지 계약, 회사 규정의 해석은 회사와 전문가에게 확인이 필요합니다.
- 설정 화면은 개인 요금제 계정에서만 확인했습니다. 회사용 요금제의 관리자 화면은 직접 보지 못했고, 공식 문서로만 정리했습니다.
- Gmail 도구 권한의 "항상 허용"과 "승인 필요"는 확인한 계정의 설정입니다. 처음 연결할 때의 기본값과 같은지는 확인하지 못했습니다.
- 보관 기간과 설정 이름은 바뀔 수 있습니다. 기준 날짜는 2026년 10월 22일입니다. 적용하기 전에 아래 출처의 공식 도움말을 다시 확인하시기 바랍니다.
- 마스킹 도구의 정확도는 직접 시험하지 않았습니다.
자주 묻는 질문
학습 설정을 끄면 회사 자료를 입력해도 되나요?
학습 설정을 끄는 것은 학습에 사용하지 않는다는 뜻이고, 서버에 저장하지 않는다는 뜻은 아닙니다. 회사 자료를 입력해도 되는지는 설정이 아니라 회사 규칙이 정합니다. 회사가 허락한 서비스와 계정인지 먼저 확인이 필요합니다.
대화를 삭제하면 바로 지워지나요?
내 대화 목록에서는 바로 사라지지만, 서버에서는 Claude와 ChatGPT 모두 30일 안에 삭제됩니다. 정책 위반으로 분류된 대화, 피드백을 보낸 대화, 법적 보관 대상인 대화는 더 오래 보관될 수 있습니다.
임시 채팅이나 시크릿 모드를 쓰면 안전한가요?
대화 기록과 학습에 남지 않으므로 흔적은 줄어듭니다. 하지만 대화 내용은 똑같이 외부 서버로 전송됩니다. ChatGPT 임시 채팅은 안전을 위해 최대 30일간 사본을 보관할 수 있다고 안내합니다. 입력하면 안 되는 정보는 임시 채팅에도 입력하지 않아야 합니다.
로컬 AI라면 회사 자료를 입력해도 되나요?
AI 모델까지 내 PC에서 실행하면 AI 회사로 데이터가 전송되지 않습니다. 다만 그 PC가 회사가 허락한 PC여야 하고, 프로그램이 클라우드 API를 중계하지 않는지 확인해야 합니다. 회사 입장에서 집 PC는 외부입니다.
출처
- Claude 도움말, How long do you store my data?: https://privacy.claude.com/en/articles/10023548-how-long-do-you-store-my-data
- Claude 도움말, How do I change my model improvement privacy settings?: https://privacy.claude.com/en/articles/12109829-how-do-i-change-my-model-improvement-privacy-settings
- Claude 도움말, Use incognito chats: https://support.claude.com/en/articles/12260368-use-incognito-chats
- Claude 도움말, Is my data used for model training?(회사용 요금제): https://privacy.claude.com/en/articles/7996868-is-my-data-used-for-model-training
- Claude 도움말, Enterprise 보관 기간 설정: https://privacy.claude.com/en/articles/10440198-configure-custom-data-retention-controls-for-enterprise-plans
- Claude 도움말, 정부 기관의 사용자 정보 요청 처리 방침: https://privacy.claude.com/en/articles/9519291-what-is-anthropic-s-policy-for-handling-governmental-requests-for-user-information
- Anthropic 개인정보처리방침: https://www.anthropic.com/legal/privacy
- OpenAI 도움말, Data Controls in ChatGPT: https://help.openai.com/en/articles/7730893-data-controls-in-chatgpt
- OpenAI 도움말, Chat and file retention in ChatGPT: https://help.openai.com/en/articles/8983778-chat-and-file-retention-in-chatgpt
- OpenAI, Enterprise privacy: https://openai.com/enterprise-privacy/
- OpenAI, 뉴욕타임스의 데이터 요구에 대한 답변: https://openai.com/index/response-to-nyt-data-demands/
- OpenAI, 법 집행 기관 요청 정책: https://cdn.openai.com/pdf/openai-law-enforcement-policy-v.2025-12.pdf
- OpenAI, 민사 사용자 데이터 요청: https://openai.com/policies/civil-user-data-requests/
- OpenAI 개인정보처리방침: https://openai.com/policies/row-privacy-policy/
- 개인정보보호위원회, 생성형 AI 서비스 이용자를 위한 개인정보 보호 가이드(2026-05-19): https://www.pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=12084
- 개인정보보호위원회, 생성형 인공지능(AI) 개발·활용을 위한 개인정보 처리 안내서(2025-08-06): https://www.pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=11410
모든 문서는 2026년 10월 22일에 다시 확인했습니다. 설정 화면 캡처도 같은 날 찍었고, 계정 이름과 대화 목록이 보이는 부분은 잘라 냈습니다.
댓글 0개